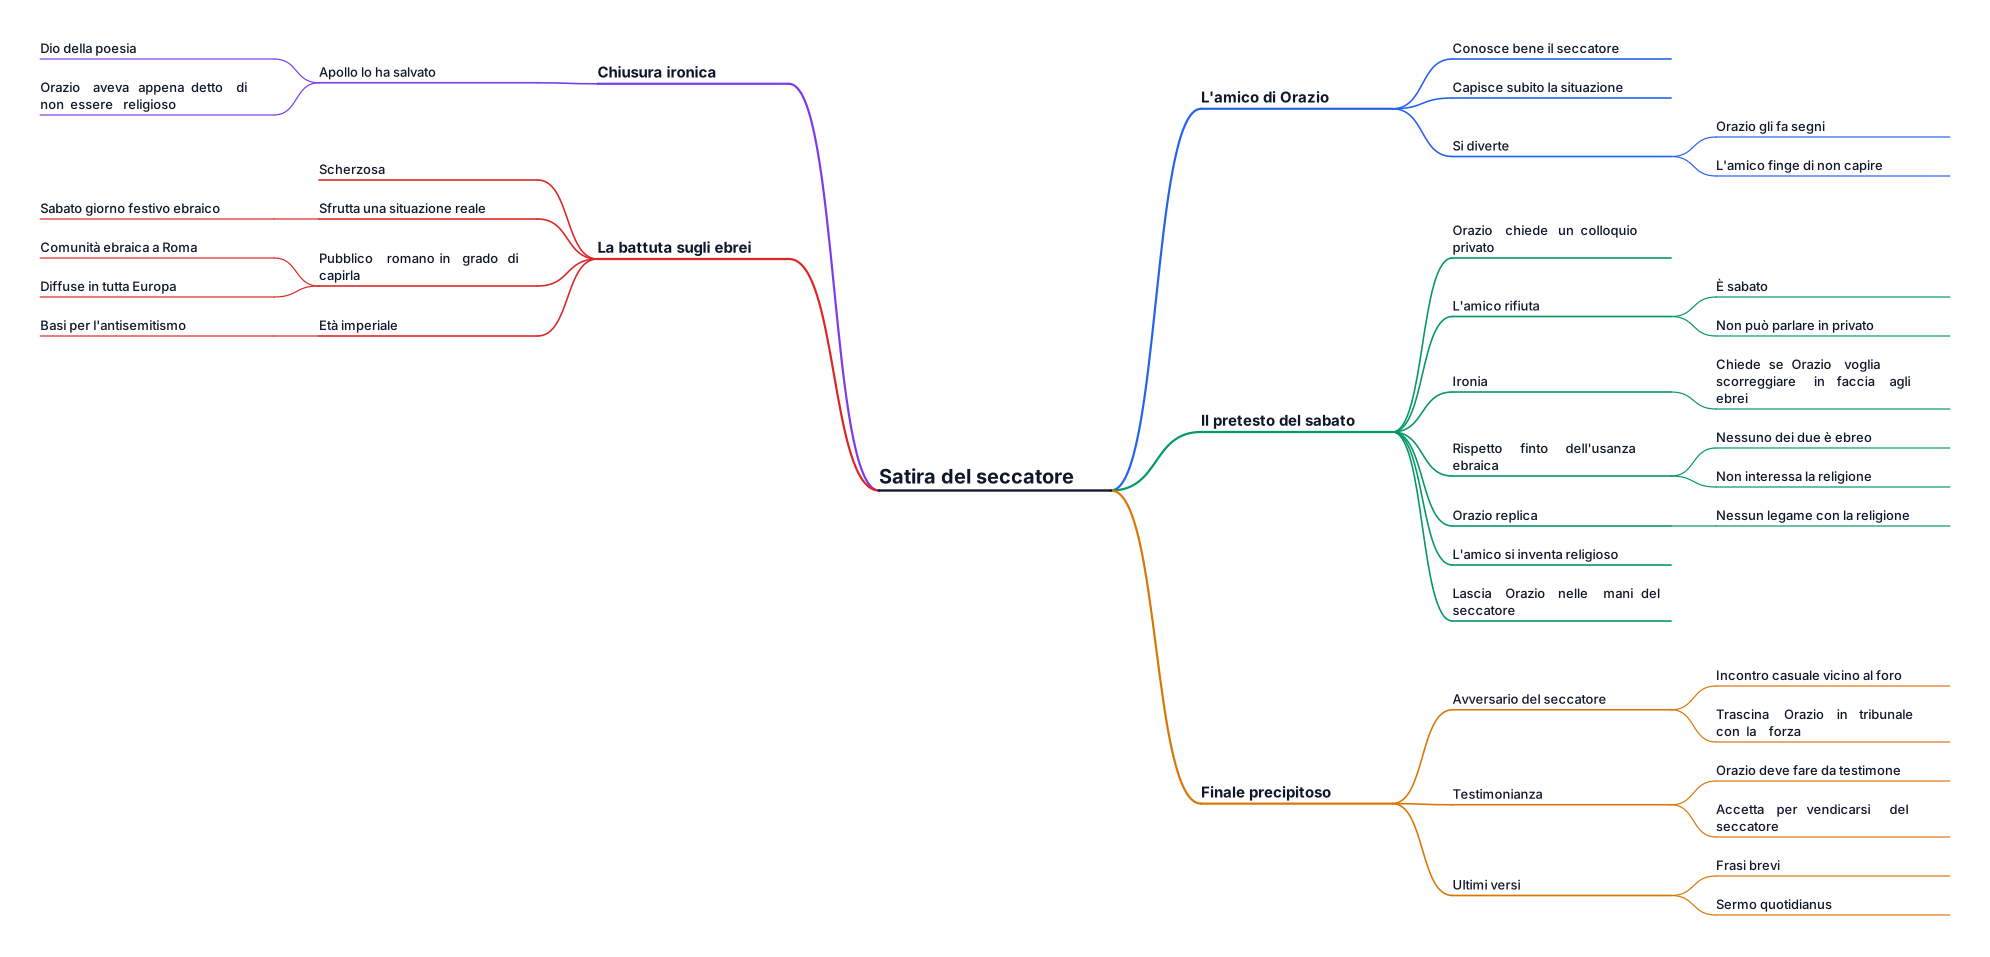
Compare poi un amico di Orazio che conosce bene il seccatore e capisce subito la situazione- si diverte perché Orazio gli a segni ma l'amico a finta di non capire. Gli chiede se non dovesse parlargli di cose in privato ma l'amico gli risponde che in quel giorno non può parlare privatamente con lui perché è sabato- ironicamente chiede se lui non volesse scorreggiare in faccia agli ebrei. L'amico nel rispetto dell'usanza ebraica di non lavorare di sabato non vuole dirglielo. è un pretesto in quanto nessuno dei due è ebreo e non gliene importa niente della religione- infatti Orazio risponde che lui non ha alcun legame con la religione. l'amico si inventa di essere religioso e lascia Orazio nelle mani del seccatore. Il finale è precipitoso: comprare l'avversario dl seccatore in tribunale l'ultimo personaggio della satira. L'avversario lo incontra per caso vicino al foro e lo trascina con la forza in tribunale. Ovviamente ciò doveva avvenire con un testimone: deve fare da testimone all'avversario- accetta per vendicarsi del seccatore. Gli ultimi versi sono frasi brevi- sermo quotidianus. Il finale è ironico: Orazio chiude dicendo che in quel modo apollo (dio della poesia) la ha salvato- aveva appena detto di non essere religioso. La battuta sugli ebrei fatta dall'amico è scherzosa ma sfrutta una situazione reale: il fatto che il sabato sia il giorno festivo della religione in questione. Il fatto che Orazio inserisca una battuta del genere in una sua satira ci fa capire che il pubblico romano era in grado di capirla. Ciò significa che a Roma doveva esistere una comunità ebraica- diffuse in quel periodo in tutta Europa. Questa battuta è scherzosa ma nell'età imperiale troveremo le basi per l'antisemitismo.
Diagram Examples from Real Visitor Prompts
Browse eligible diagrams shared by FreeDiagram visitors, inspect the exact prompts, and build your own version.
Browse 196 real creationsAll visitor creations
Showing 1–24 of 196. No stock examples or system defaults. Choose a tool, study a real result, then reopen its prompt as your starting point.
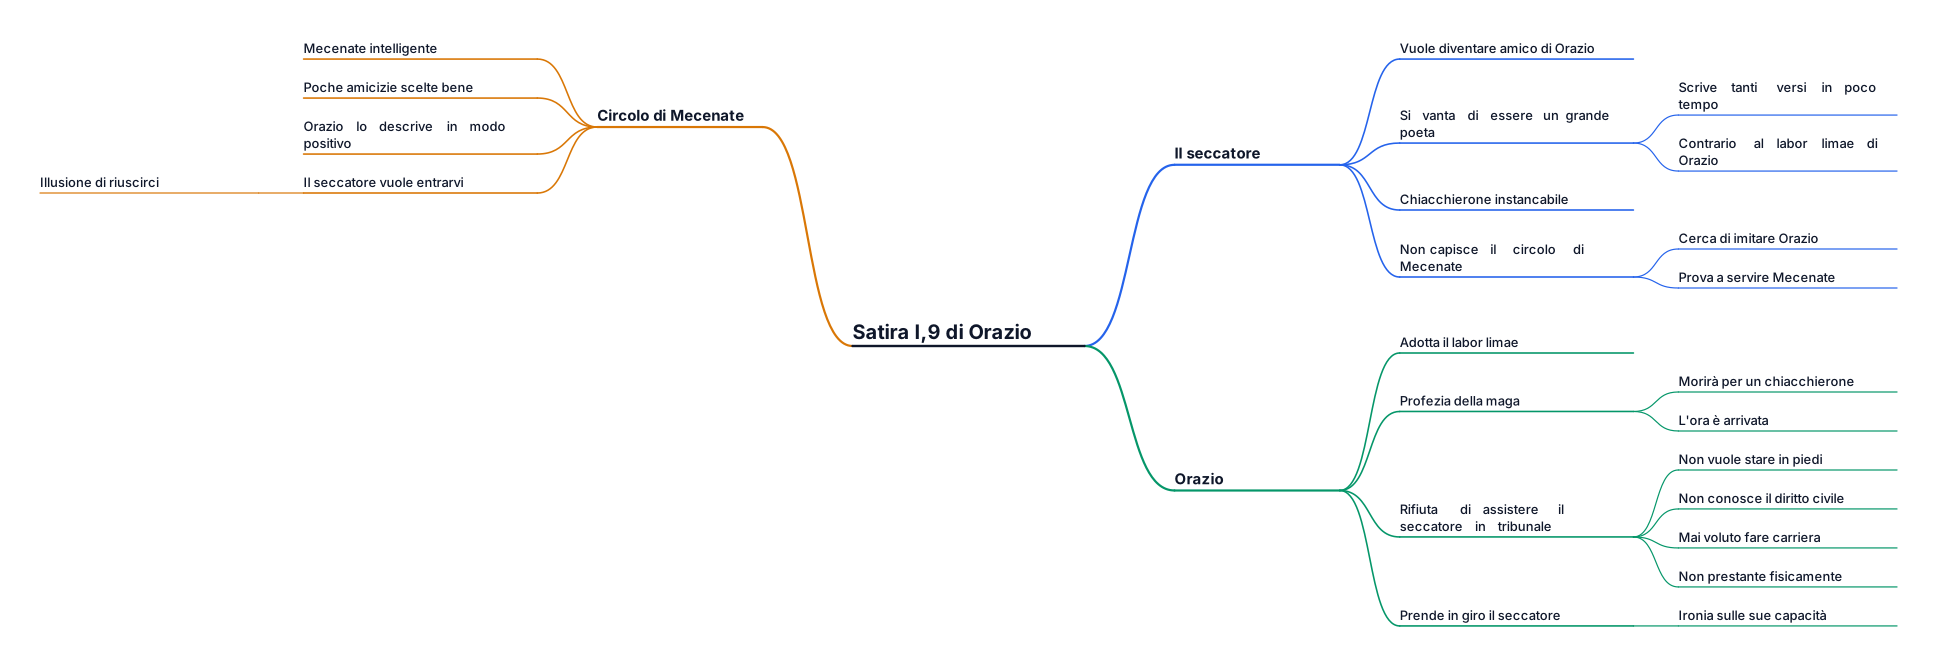
Nomina dei poeti minori della cerchia del circolo di Mecenate- dicendo che lui può diventare un suo amico tanto quanto loro. Dice di essere un grande poeta e quindi di essere in grado di scrivere tanti versi in poco tempo- questo e tutto il contrario della poesia di Orazio che invece adotta il labor lime. Orazio si inventa una profezia su di sé che una maga gli aveva comunicato: morirà per un chiacchierone- è come se dicesse che è arrivata la sua ora perché ha incontrato un chiacchierone. Il peccatore proprio quel giorno avrebbe dovuto presentarsi in tribunale per una piccola causa e chiede ad Orazio di assisterlo- quest’ultimo dice che non ha voglia di stare in piedi e che non si intende di diritto civile- non ha mai voluto fare carriera e non è molto prestante fisicamente. Il seccatore è disposto a rinunciare a quella causa pur di continuare a parlare con Orazio. Chiede a Orazio come va con mecenate, che viene descritto come una persona intelligente e che quando fa amicizia lo fa con poche persone scelte bene. Orazio continua a descrivere il circolo di Mecenate nella maniera migliore mentre il seccatore che non ha capito nulla cercherà di fare la tessa cosa che ha fatto con Orazio cercando di servirlo. Orazio lo prende in giro dicendo che con le sue capacità sicuramente lui riuscirà a conquistarlo.
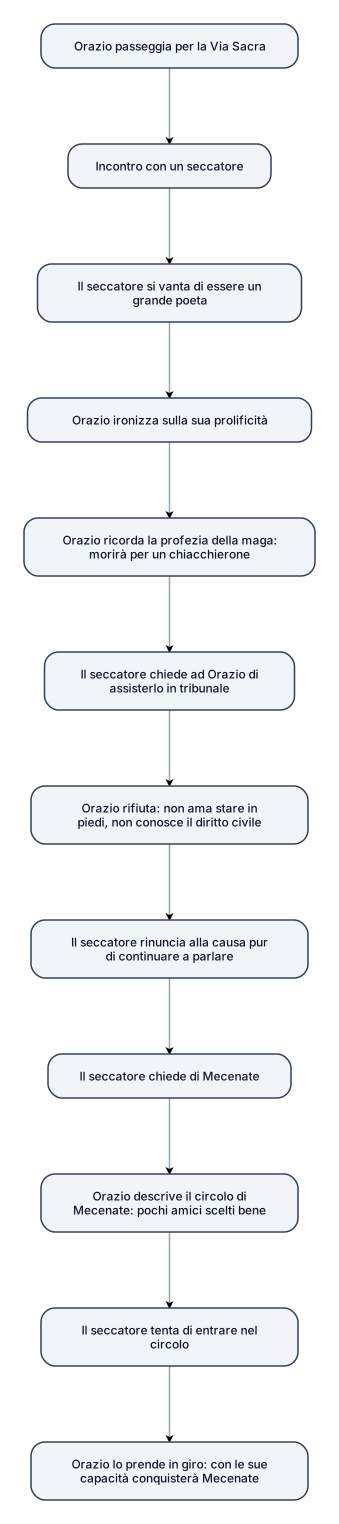
Nomina dei poeti minori della cerchia del circolo di Mecenate- dicendo che lui può diventare un suo amico tanto quanto loro. Dice di essere un grande poeta e quindi di essere in grado di scrivere tanti versi in poco tempo- questo e tutto il contrario della poesia di Orazio che invece adotta il labor lime. Orazio si inventa una profezia su di sé che una maga gli aveva comunicato: morirà per un chiacchierone- è come se dicesse che è arrivata la sua ora perché ha incontrato un chiacchierone. Il peccatore proprio quel giorno avrebbe dovuto presentarsi in tribunale per una piccola causa e chiede ad Orazio di assisterlo- quest’ultimo dice che non ha voglia di stare in piedi e che non si intende di diritto civile- non ha mai voluto fare carriera e non è molto prestante fisicamente. Il seccatore è disposto a rinunciare a quella causa pur di continuare a parlare con Orazio. Chiede a Orazio come va con mecenate, che viene descritto come una persona intelligente e che quando fa amicizia lo fa con poche persone scelte bene. Orazio continua a descrivere il circolo di Mecenate nella maniera migliore mentre il seccatore che non ha capito nulla cercherà di fare la tessa cosa che ha fatto con Orazio cercando di servirlo. Orazio lo prende in giro dicendo che con le sue capacità sicuramente lui riuscirà a conquistarlo.
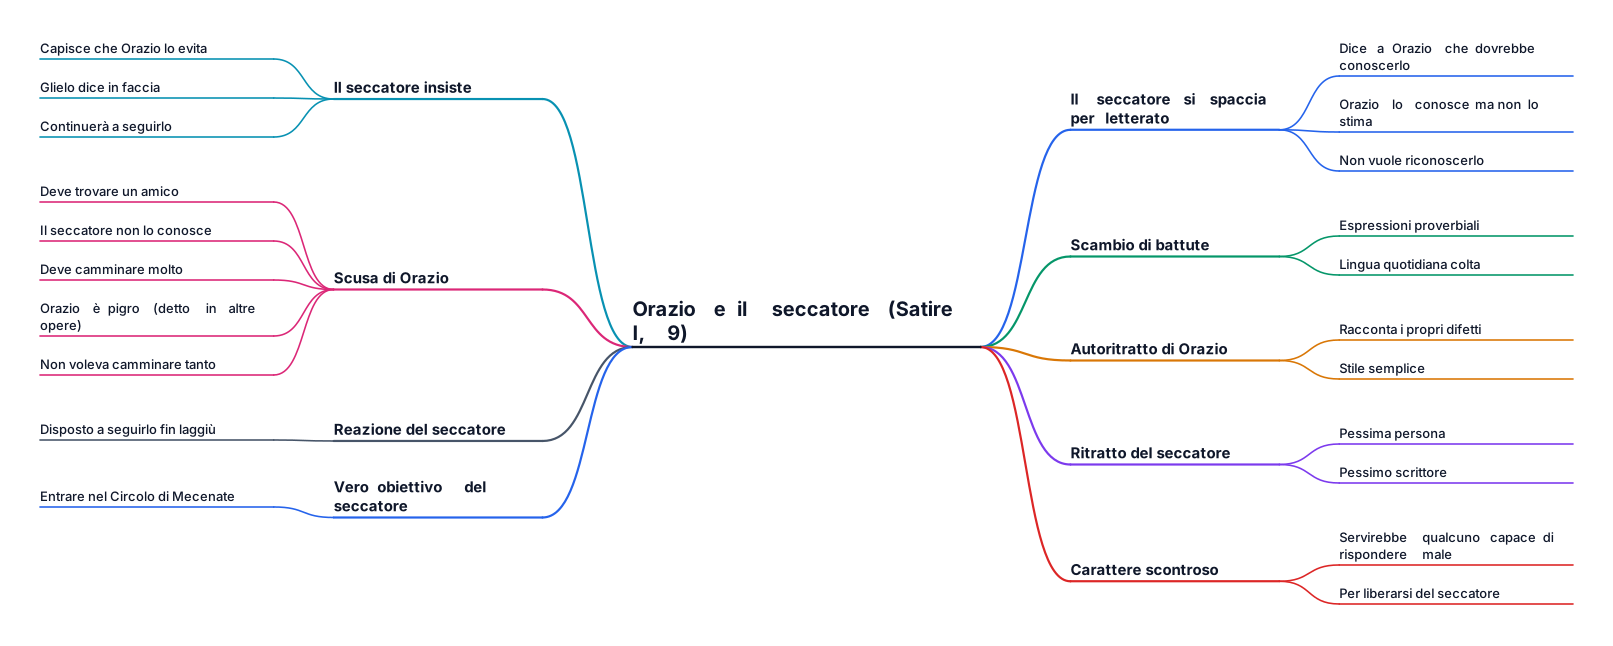
V. 4-5 il discorso si sposta sul punto di cui il seccatore voleva parlare con Orazio: egli si spaccia per un uomo di lettere come Orazio. Il seccatore gli dice che dovrebbe conoscerlo- lo conosce ma non avendo stima di lui non lo vuole riconoscere. Nel loro scambio di battute ci sono espressioni proverbiali ed espressioni che appartengono alla lingua quotidiana colta. Orazio non rinuncia anche a descrivere sé stesso- racconta anche dei suoi difetti. È uno stile semplice che rivela i difetti del seccatore- che vuole sottolineare come una pessima persona e scrittore- ma anche i suoi. V.9 Qualcuno famoso per avere un carattere scontroso- ci vorrebbe uno con un carattere che gli permette di rispondere mae al seccatore per liberarsene. Il seccatore si rende conto che Orazio lo vuole evitare tanto che glielo dice in faccia dicendo che lo continuerà a seguire per parlargli. Orazio dice che deve andare a trovare un amico che lui non conosce- deve camminare per tanto. Orazio n altre opere ha già detto di essere pigro, per cui capiamo che non aveva intenzione di camminare così tanto ma il seccatore dice di essere disposto a seguirlo fin laggiù. Il seccatore cerca di spostare il discorso su ciò che più gli interessa. vuole anche lui entrare nel Circolo di Mecenate.
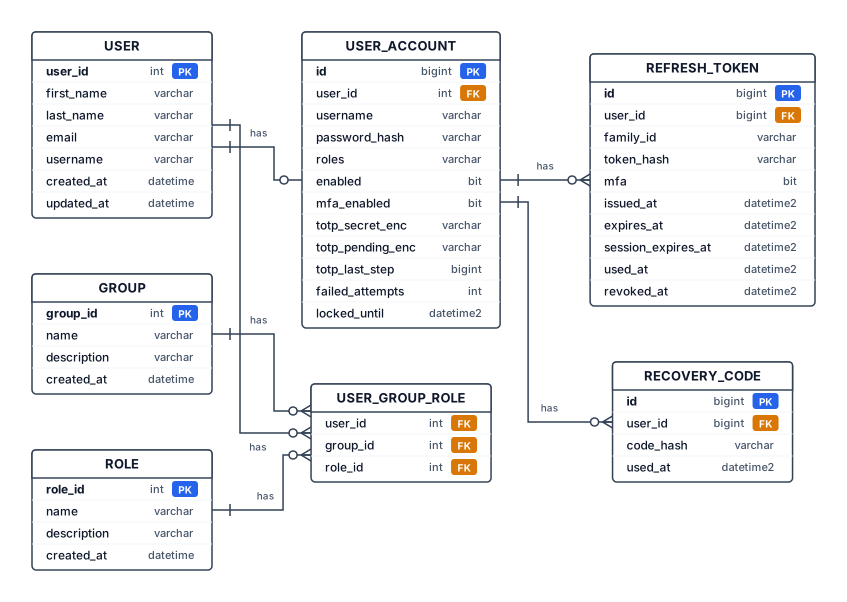
USER user_id: INT, PK first_name: VARCHAR(100) last_name: VARCHAR(100) email: VARCHAR(255) username: VARCHAR(100) created_at: DATETIME updated_at: DATETIME GROUP group_id: INT, PK name: VARCHAR(150) description: VARCHAR(500) created_at: DATETIME ROLE role_id: INT, PK name: VARCHAR(100) description: VARCHAR(500) created_at: DATETIME USER_GROUP_ROLE user_id: INT, PK, FK → USER.user_id group_id: INT, PK, FK → GROUP.group_id role_id: INT, FK → ROLE.role_id USER_ACCOUNT id: BIGINT, PK user_id: INT, FK → USER.user_id username: VARCHAR(100) password_hash: VARCHAR(255) roles: VARCHAR(200) enabled: BIT mfa_enabled: BIT totp_secret_enc: VARCHAR(512) totp_pending_enc: VARCHAR(512) totp_last_step: BIGINT failed_attempts: INT locked_until: DATETIME2(7) REFRESH_TOKEN id: BIGINT, PK user_id: BIGINT, FK → USER_ACCOUNT.id family_id: VARCHAR(36) token_hash: VARCHAR(64) mfa: BIT issued_at: DATETIME2(7) expires_at: DATETIME2(7) session_expires_at: DATETIME2(7) used_at: DATETIME2(7) revoked_at: DATETIME2(7) RECOVERY_CODE id: BIGINT, PK user_id: BIGINT, FK → USER_ACCOUNT.id code_hash: VARCHAR(64) used_at: DATETIME2(7) Relazioni USER (1) — (N) USER_GROUP_ROLE GROUP (1) — (N) USER_GROUP_ROLE ROLE (1) — (N) USER_GROUP_ROLE USER (1) — (0..1) USER_ACCOUNT USER_ACCOUNT (1) — (N) refresh_token USER_ACCOUNT (1) — (N) RECOVERY_CODE
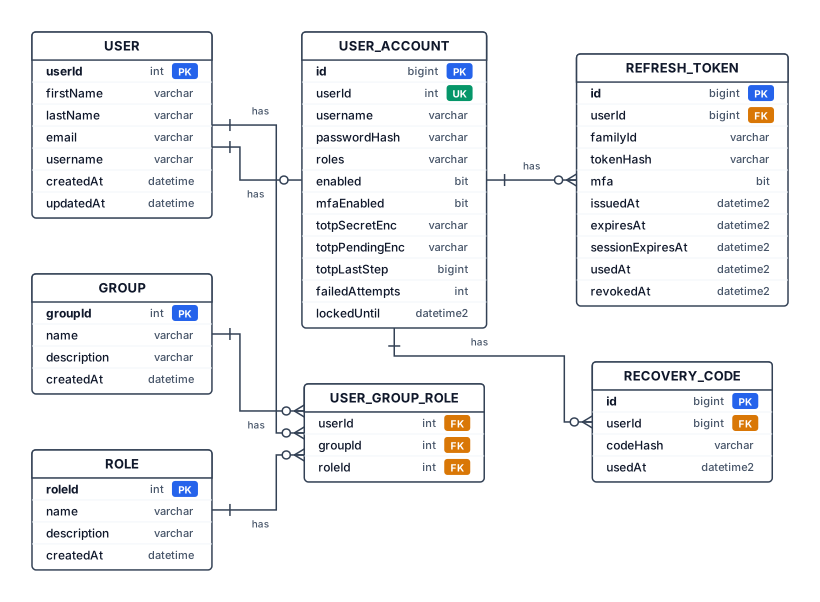
USER userId: INT, PK firstName: VARCHAR(100) lastName: VARCHAR(100) email: VARCHAR(255) username: VARCHAR(100) createdAt: DATETIME updatedAt: DATETIME GROUP groupId: INT, PK name: VARCHAR(150) description: VARCHAR(500) createdAt: DATETIME ROLE roleId: INT, PK name: VARCHAR(100) description: VARCHAR(500) createdAt: DATETIME USER_GROUP_ROLE userId: INT, PK, FK → USER.userId groupId: INT, PK, FK → GROUP.groupId roleId: INT, FK → ROLE.roleId USER_ACCOUNT id: BIGINT, PK userId: INT, FK → USER.userId, UNIQUE username: VARCHAR(100) passwordHash: VARCHAR(255) roles: VARCHAR(200) enabled: BIT mfaEnabled: BIT totpSecretEnc: VARCHAR(512) totpPendingEnc: VARCHAR(512) totpLastStep: BIGINT failedAttempts: INT lockedUntil: DATETIME2(7) REFRESH_TOKEN id: BIGINT, PK userId: BIGINT, FK → USER_ACCOUNT.id familyId: VARCHAR(36) tokenHash: VARCHAR(64) mfa: BIT issuedAt: DATETIME2(7) expiresAt: DATETIME2(7) sessionExpiresAt: DATETIME2(7) usedAt: DATETIME2(7) revokedAt: DATETIME2(7) RECOVERY_CODE id: BIGINT, PK userId: BIGINT, FK → USER_ACCOUNT.id codeHash: VARCHAR(64) usedAt: DATETIME2(7) Relazioni USER (1) — (N) USER_GROUP_ROLE GROUP (1) — (N) USER_GROUP_ROLE ROLE (1) — (N) USER_GROUP_ROLE USER (1) — (0..1) USER_ACCOUNT USER_ACCOUNT (1) — (N) REFRESH_TOKEN USER_ACCOUNT (1) — (N) RECOVERY_CODE
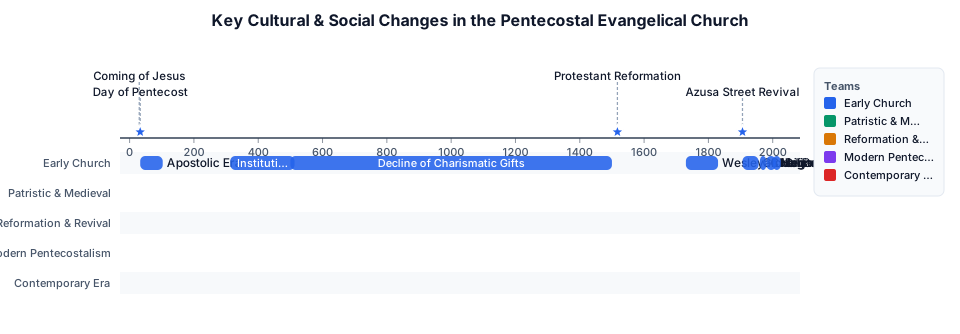
Una timeline dei principali cambiamenti culturali e sociali della chiesa evangelica pentecostale dal venuta di Gesù, rendi un diagramma più chiaro, in inglese
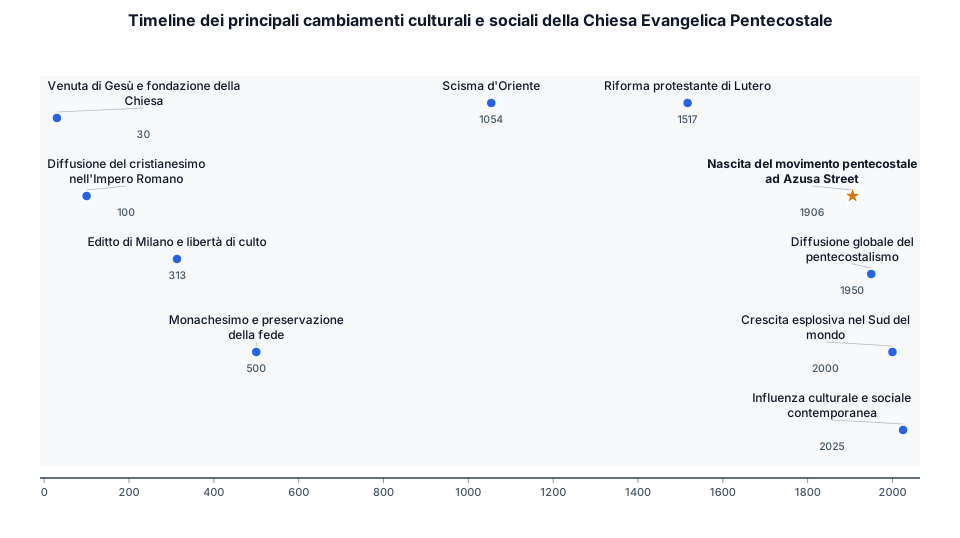
Una timeline dei principali cambiamenti culturali e sociali della chiesa evangelica pentecostale dal venuta di Gesù, rendi un diagramma più chiaro
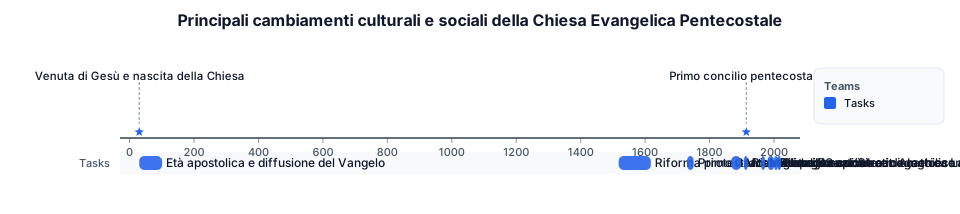
Una timeline dei principali cambiamenti culturali e sociali della chiesa evangelica pentecostale dal venuta di Gesù
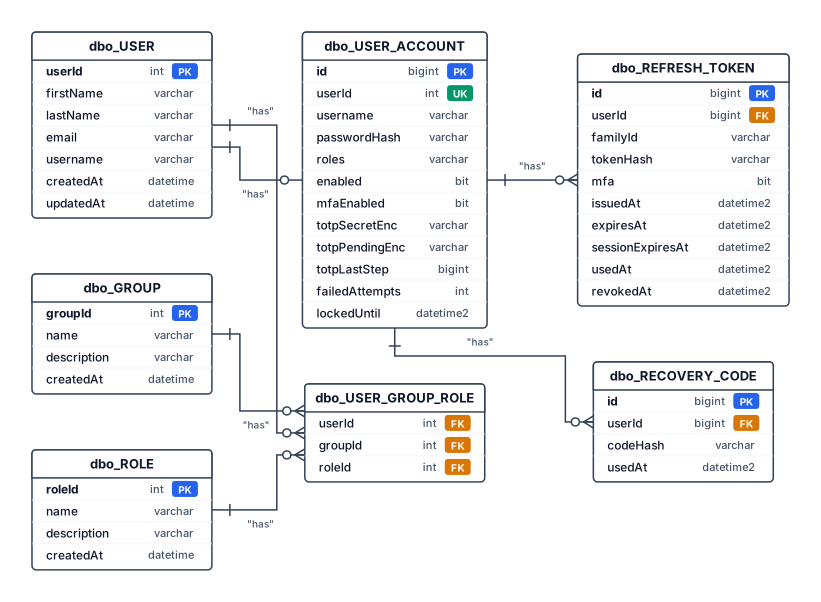
dbo_USER userId: INT, PK firstName: VARCHAR(100) lastName: VARCHAR(100) email: VARCHAR(255) username: VARCHAR(100) createdAt: DATETIME updatedAt: DATETIME dbo_GROUP groupId: INT, PK name: VARCHAR(150) description: VARCHAR(500) createdAt: DATETIME dbo_ROLE roleId: INT, PK name: VARCHAR(100) description: VARCHAR(500) createdAt: DATETIME dbo_USER_GROUP_ROLE userId: INT, PK, FK → dbo_USER.userId groupId: INT, PK, FK → dbo_GROUP.groupId roleId: INT, FK → dbo_ROLE.roleId dbo_USER_ACCOUNT id: BIGINT, PK userId: INT, FK → dbo_USER.userId, UNIQUE username: VARCHAR(100) passwordHash: VARCHAR(255) roles: VARCHAR(200) enabled: BIT mfaEnabled: BIT totpSecretEnc: VARCHAR(512) totpPendingEnc: VARCHAR(512) totpLastStep: BIGINT failedAttempts: INT lockedUntil: DATETIME2(7) dbo_REFRESH_TOKEN id: BIGINT, PK userId: BIGINT, FK → dbo_USER_ACCOUNT.id familyId: VARCHAR(36) tokenHash: VARCHAR(64) mfa: BIT issuedAt: DATETIME2(7) expiresAt: DATETIME2(7) sessionExpiresAt: DATETIME2(7) usedAt: DATETIME2(7) revokedAt: DATETIME2(7) dbo_RECOVERY_CODE id: BIGINT, PK userId: BIGINT, FK → dbo_USER_ACCOUNT.id codeHash: VARCHAR(64) usedAt: DATETIME2(7) Relazioni dbo_USER (1) — (N) dbo_USER_GROUP_ROLE dbo_GROUP (1) — (N) dbo_USER_GROUP_ROLE dbo_ROLE (1) — (N) dbo_USER_GROUP_ROLE dbo_USER (1) — (0..1) dbo_USER_ACCOUNT dbo_USER_ACCOUNT (1) — (N) dbo_REFRESH_TOKEN dbo_USER_ACCOUNT (1) — (N) dbo_RECOVERY_CODE
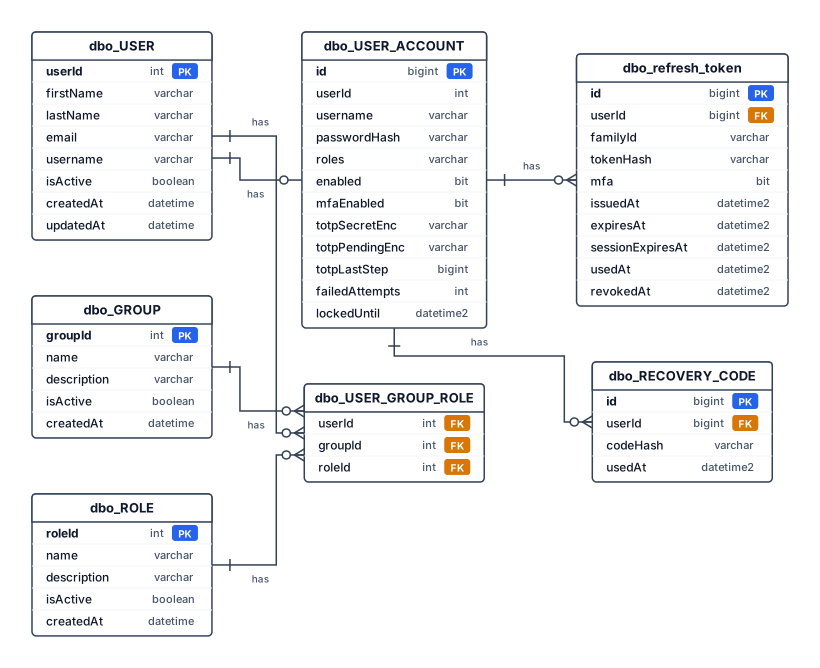
dbo_USER userId: INT, PK firstName: VARCHAR(100) lastName: VARCHAR(100) email: VARCHAR(255) username: VARCHAR(100) isActive: BOOLEAN createdAt: DATETIME updatedAt: DATETIME dbo_GROUP groupId: INT, PK name: VARCHAR(150) description: VARCHAR(500) isActive: BOOLEAN createdAt: DATETIME dbo_ROLE roleId: INT, PK name: VARCHAR(100) description: VARCHAR(500) isActive: BOOLEAN createdAt: DATETIME dbo_USER_GROUP_ROLE userId: INT, PK, FK → dbo_USER.userId groupId: INT, PK, FK → dbo_GROUP.groupId roleId: INT, FK → dbo_ROLE.roleId dbo_USER_ACCOUNT id: BIGINT, PK userId: INT, FK → dbo_USER.userId, UNIQUE username: VARCHAR(100) passwordHash: VARCHAR(255) roles: VARCHAR(200) enabled: BIT mfaEnabled: BIT totpSecretEnc: VARCHAR(512) totpPendingEnc: VARCHAR(512) totpLastStep: BIGINT failedAttempts: INT lockedUntil: DATETIME2(7) dbo_refresh_token id: BIGINT, PK userId: BIGINT, FK → dbo_USER_ACCOUNT.id familyId: VARCHAR(36) tokenHash: VARCHAR(64) mfa: BIT issuedAt: DATETIME2(7) expiresAt: DATETIME2(7) sessionExpiresAt: DATETIME2(7) usedAt: DATETIME2(7) revokedAt: DATETIME2(7) dbo_RECOVERY_CODE id: BIGINT, PK userId: BIGINT, FK → dbo_USER_ACCOUNT.id codeHash: VARCHAR(64) usedAt: DATETIME2(7) Relazioni dbo_USER (1) — (N) dbo_USER_GROUP_ROLE dbo_GROUP (1) — (N) dbo_USER_GROUP_ROLE dbo_ROLE (1) — (N) dbo_USER_GROUP_ROLE dbo_USER (1) — (0..1) dbo_USER_ACCOUNT dbo_USER_ACCOUNT (1) — (N) dbo_refresh_token dbo_USER_ACCOUNT (1) — (N) dbo_RECOVERY_CODE
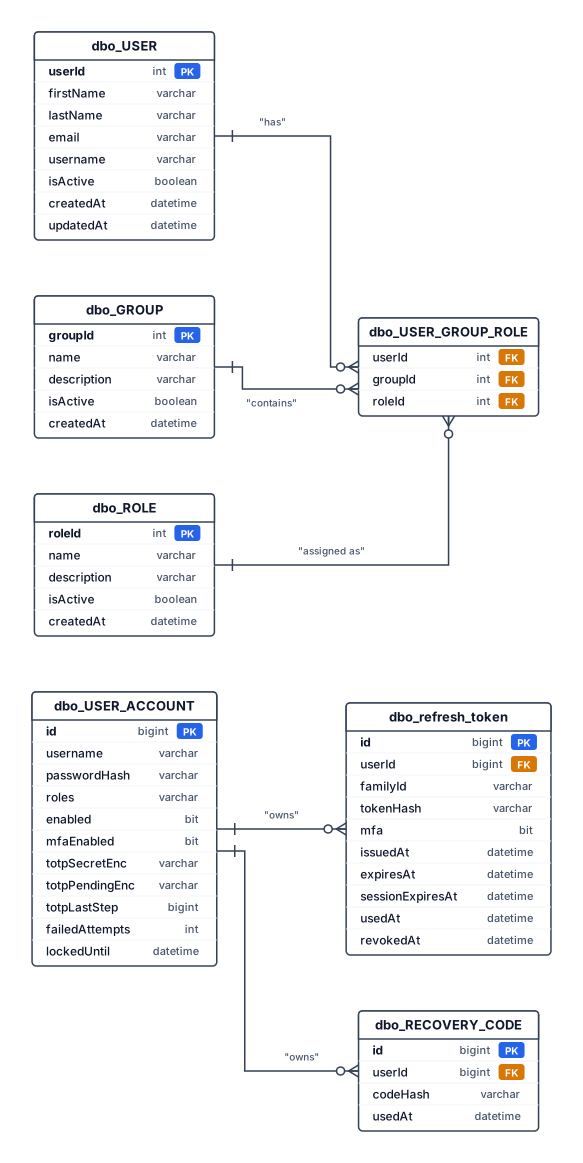
Tabella dbo_USER userId: INT, PK. firstName: VARCHAR(100). lastName: VARCHAR(100). email: VARCHAR(255). username: VARCHAR(100). isActive: BOOLEAN. createdAt: DATETIME. updatedAt: DATETIME. Tabella dbo_GROUP groupId: INT, PK. name: VARCHAR(150). description: VARCHAR(500). isActive: BOOLEAN. createdAt: DATETIME. Tabella dbo_ROLE roleId: INT, PK. name: VARCHAR(100). description: VARCHAR(500). isActive: BOOLEAN. createdAt: DATETIME. Tabella dbo_USER_GROUP_ROLE userId: INT, PK composta e FK verso USER.userId. groupId: INT, PK composta e FK verso GROUP.groupId. roleId: INT, FK verso ROLE.roleId. Tabella dbo_USER_ACCOUNT id: BIGINT, PK. username: VARCHAR(100). passwordHash: VARCHAR(255). roles: VARCHAR(200). enabled: BIT. mfaEnabled: BIT. totpSecretEnc: VARCHAR(512). totpPendingEnc: VARCHAR(512). totpLastStep: BIGINT. failedAttempts: INT. lockedUntil: DATETIME2(7). Tabella dbo_refresh_token id: BIGINT, PK. userId: BIGINT, FK verso USER_ACCOUNT.id. familyId: VARCHAR(36). tokenHash: VARCHAR(64). mfa: BIT. issuedAt: DATETIME2(7). expiresAt: DATETIME2(7). sessionExpiresAt: DATETIME2(7). usedAt: DATETIME2(7). revokedAt: DATETIME2(7). Tabella dbo_RECOVERY_CODE id: BIGINT, PK. userId: BIGINT, FK verso USER_ACCOUNT.id. codeHash: VARCHAR(64). usedAt: DATETIME2(7). Relazioni e cardinalità USER (1) — (N) USER_GROUP_ROLE: un utente può avere zero o più assegnazioni; ogni assegnazione appartiene a un solo utente. GROUP (1) — (N) USER_GROUP_ROLE: un gruppo può contenere zero o più assegnazioni; ogni assegnazione appartiene a un solo gruppo. ROLE (1) — (N) USER_GROUP_ROLE: un ruolo può essere utilizzato in zero o più assegnazioni; ogni assegnazione fa riferimento a un solo ruolo. USER_ACCOUNT (1) — (N) refresh_token: un account può avere zero o più token; ogni token appartiene a un solo account. USER_ACCOUNT (1) — (N) RECOVERY_CODE: un account può avere zero o più codici di recupero; ogni codice appartiene a un solo account.
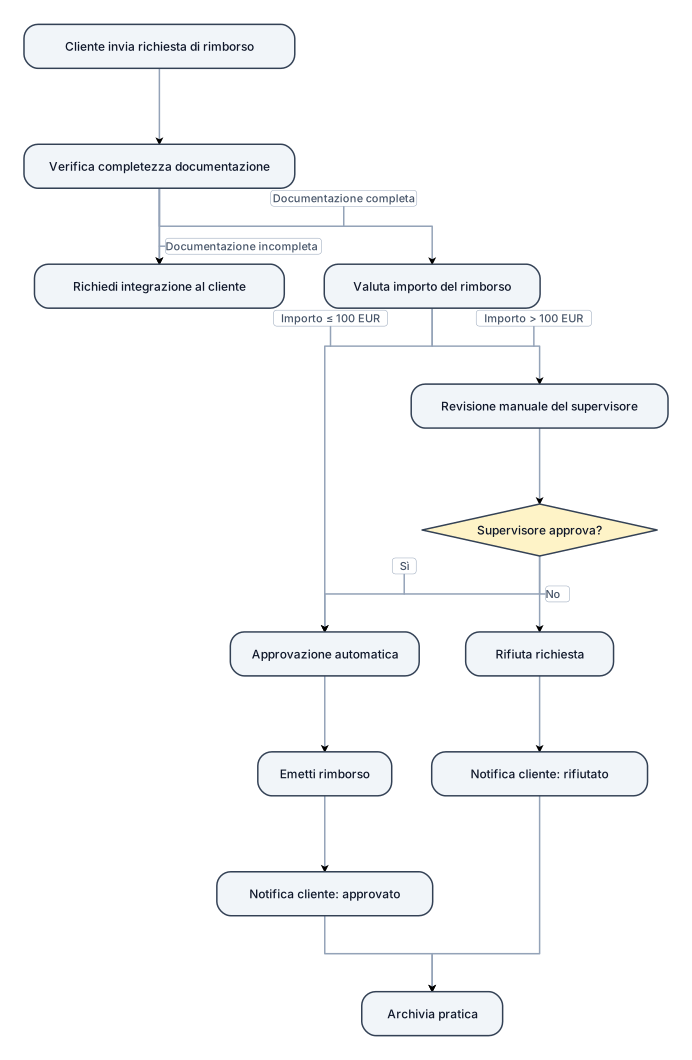
Un diagramma di flusso per gestire una richiesta di rimborso da parte di un cliente, con percorsi di approvazione e rifiuto
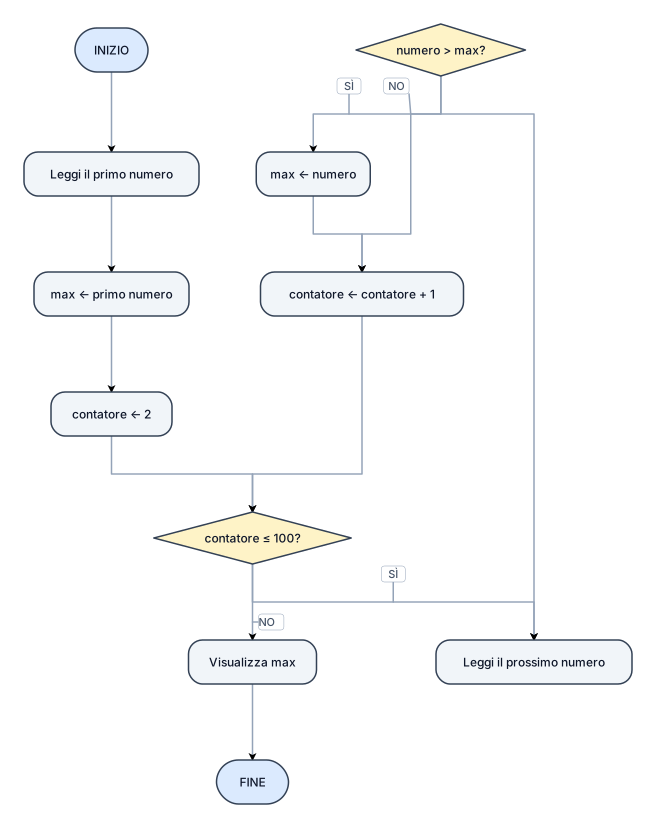
Dati 100 numeri trovare il massimo. Crea un diagramma di flusso completo e corretto per un esercizio scolastico di informatica. Segui esattamente la consegna, senza aggiungere operazioni inutili. Usa: * ovale per INIZIO e FINE; * parallelogramma per l’inserimento e la visualizzazione dei dati; * rettangolo per assegnazioni e operazioni; * rombo per le condizioni, con i rami SÌ e NO chiaramente indicati. Controlla che i cicli terminino correttamente, che i contatori siano aggiornati e che tutti i casi siano gestiti. Prima di mostrare il diagramma, verifica passo dopo passo la correttezza dell’algoritmo.
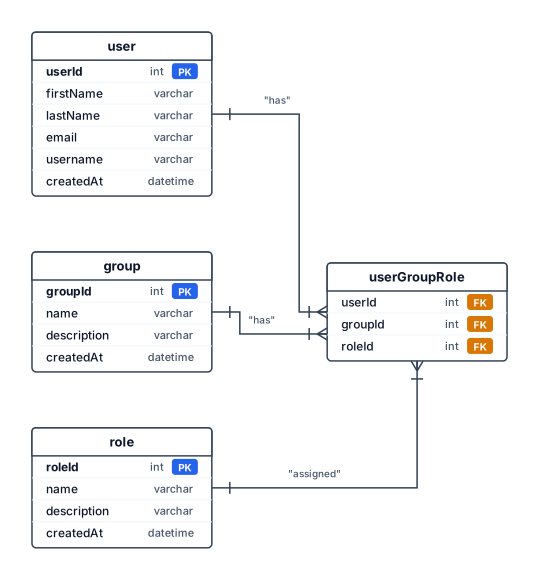
Create an Entity-Relationship (ER) diagram using Crow’s Foot notation with the following tables, attributes, primary keys, foreign keys, and relationships. 1. User UserId — INT, Primary Key FirstName — VARCHAR(50), NOT NULL LastName — VARCHAR(50), NOT NULL Email — VARCHAR(100), NOT NULL Username — VARCHAR(50) CreatedAt — DATETIME, NOT NULL 2. Group GroupId — INT, Primary Key Name — VARCHAR(100), NOT NULL Description — VARCHAR(300) CreatedAt — DATETIME, NOT NULL 3. Role RoleId — INT, Primary Key Name — VARCHAR(100), NOT NULL Description — VARCHAR(300) CreatedAt — DATETIME, NOT NULL 4. UserGroupRole UserId — INT, Primary Key, Foreign Key referencing User.UserId GroupId — INT, Primary Key, Foreign Key referencing Group.GroupId RoleId — INT, NOT NULL, Foreign Key referencing Role.RoleId Composite Primary Key: (UserId, GroupId) Relationships User (1) → (N) UserGroupRole Group (1) → (N) UserGroupRole Role (1) → (N) UserGroupRole Each user can belong to multiple groups and have one role per group. The same role can be assigned to multiple users and groups. A user cannot have multiple roles within the same group. Display all attributes, clearly distinguish primary keys and foreign keys, and show all relationship cardinalities. I nomi degli attributi devono essere camel case, per esempio: FirstName diventa firstName. Non ci devono essere relazioni opzionali
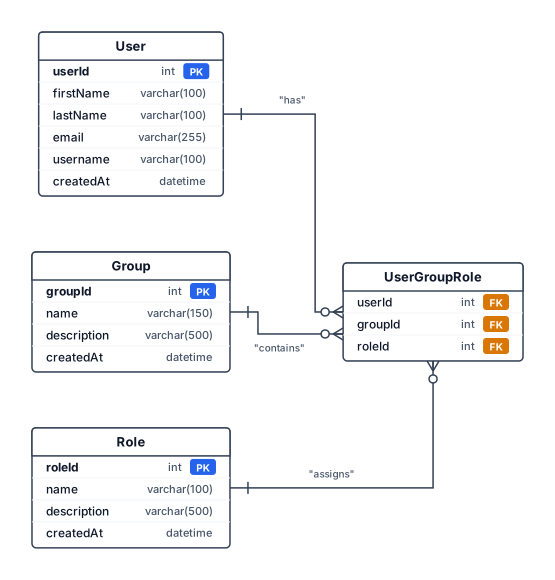
Create an Entity-Relationship (ER) diagram using Crow’s Foot notation with the following tables, attributes, primary keys, foreign keys, and relationships. 1. User UserId — INT, Primary Key FirstName — VARCHAR(100), NOT NULL LastName — VARCHAR(100), NOT NULL Email — VARCHAR(255), NOT NULL, UNIQUE Username — VARCHAR(100), UNIQUE CreatedAt — DATETIME, NOT NULL 2. Group GroupId — INT, Primary Key Name — VARCHAR(150), NOT NULL Description — VARCHAR(500) CreatedAt — DATETIME, NOT NULL 3. Role RoleId — INT, Primary Key Name — VARCHAR(100), NOT NULL Description — VARCHAR(500) CreatedAt — DATETIME, NOT NULL 4. UserGroupRole UserId — INT, Primary Key, Foreign Key referencing User.UserId GroupId — INT, Primary Key, Foreign Key referencing Group.GroupId RoleId — INT, NOT NULL, Foreign Key referencing Role.RoleId Composite Primary Key: (UserId, GroupId) Relationships User (1) → (N) UserGroupRole Group (1) → (N) UserGroupRole Role (1) → (N) UserGroupRole Each user can belong to multiple groups and have one role per group. The same role can be assigned to multiple users and groups. A user cannot have multiple roles within the same group. Display all attributes, clearly distinguish primary keys and foreign keys, and show all relationship cardinalities. I nomi degli attributi devono essere camel case, per esempio: FirstName diventa firstName
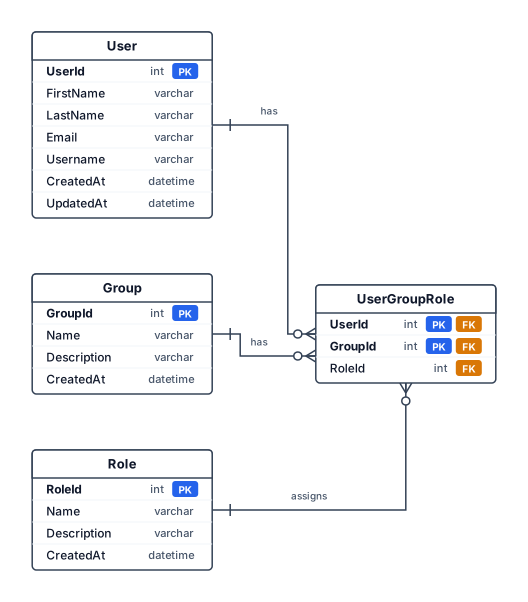
Create an Entity-Relationship (ER) diagram using Crow’s Foot notation with the following tables, attributes, primary keys, foreign keys, and relationships. 1. User UserId — INT, Primary Key FirstName — VARCHAR(100), NOT NULL LastName — VARCHAR(100), NOT NULL Email — VARCHAR(255), NOT NULL, UNIQUE Username — VARCHAR(100), UNIQUE CreatedAt — DATETIME, NOT NULL UpdatedAt — DATETIME 2. Group GroupId — INT, Primary Key Name — VARCHAR(150), NOT NULL Description — VARCHAR(500) CreatedAt — DATETIME, NOT NULL 3. Role RoleId — INT, Primary Key Name — VARCHAR(100), NOT NULL Description — VARCHAR(500) CreatedAt — DATETIME, NOT NULL 4. UserGroupRole UserId — INT, Primary Key, Foreign Key referencing User.UserId GroupId — INT, Primary Key, Foreign Key referencing Group.GroupId RoleId — INT, NOT NULL, Foreign Key referencing Role.RoleId Composite Primary Key: (UserId, GroupId) Relationships User (1) → (N) UserGroupRole Group (1) → (N) UserGroupRole Role (1) → (N) UserGroupRole Each user can belong to multiple groups and have one role per group. The same role can be assigned to multiple users and groups. A user cannot have multiple roles within the same group. Display all attributes, clearly distinguish primary keys and foreign keys, and show all relationship cardinalities. Use camelCase with all attributes
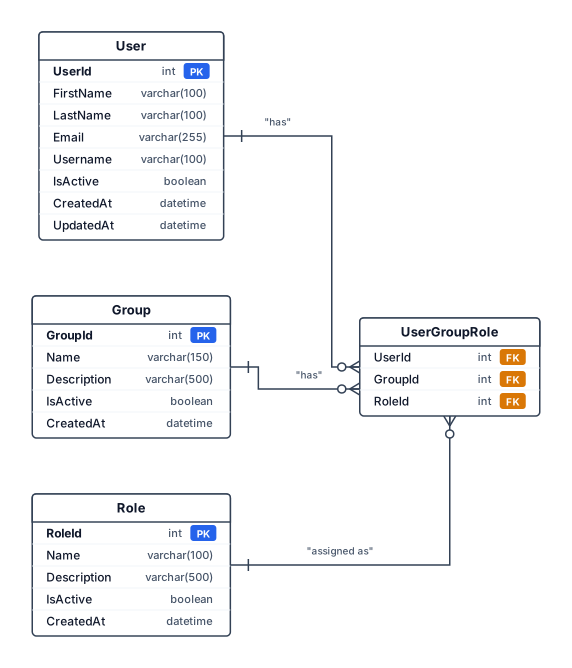
Create an Entity-Relationship (ER) diagram using Crow’s Foot notation with the following tables, attributes, primary keys, foreign keys, and relationships. 1. User UserId — INT, Primary Key FirstName — VARCHAR(100), NOT NULL LastName — VARCHAR(100), NOT NULL Email — VARCHAR(255), NOT NULL, UNIQUE Username — VARCHAR(100), UNIQUE IsActive — BOOLEAN, NOT NULL CreatedAt — DATETIME, NOT NULL UpdatedAt — DATETIME 2. Group GroupId — INT, Primary Key Name — VARCHAR(150), NOT NULL Description — VARCHAR(500) IsActive — BOOLEAN, NOT NULL CreatedAt — DATETIME, NOT NULL 3. Role RoleId — INT, Primary Key Name — VARCHAR(100), NOT NULL Description — VARCHAR(500) IsActive — BOOLEAN, NOT NULL CreatedAt — DATETIME, NOT NULL 4. UserGroupRole UserId — INT, Primary Key, Foreign Key referencing User.UserId GroupId — INT, Primary Key, Foreign Key referencing Group.GroupId RoleId — INT, NOT NULL, Foreign Key referencing Role.RoleId Composite Primary Key: (UserId, GroupId) Relationships User (1) → (N) UserGroupRole Group (1) → (N) UserGroupRole Role (1) → (N) UserGroupRole Each user can belong to multiple groups and have one role per group. The same role can be assigned to multiple users and groups. A user cannot have multiple roles within the same group. Display all attributes, clearly distinguish primary keys and foreign keys, and show all relationship cardinalities.
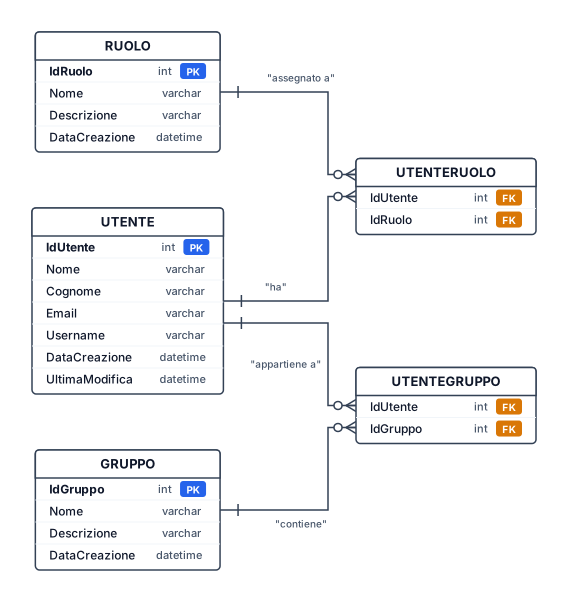
Il diagramma deve rappresentare tre entità: Utente, Ruolo e Gruppo, con i relativi attributi, chiavi primarie, chiavi esterne e cardinalità. 1. Entità UTENTE IdUtente — INT, chiave primaria (PK) Nome — VARCHAR(100) Cognome — VARCHAR(100) Email — VARCHAR(255) Username — VARCHAR(100) DataCreazione — DATETIME UltimaModifica — DATETIME IdRuolo — INT, chiave esterna (FK) verso Ruolo IdGruppo — INT, chiave esterna (FK) verso Gruppo 2. Entità RUOLO IdRuolo — INT, chiave primaria (PK) Nome — VARCHAR(100) Descrizione — VARCHAR(500) DataCreazione — DATETIME 3. Entità GRUPPO IdGruppo — INT, chiave primaria (PK) Nome — VARCHAR(150) Descrizione — VARCHAR(500) DataCreazione — DATETIME 4. Relazioni e cardinalità Relazione Ruolo–Utente Un Ruolo può essere assegnato a più Utenti. Ogni Utente può avere più di un Ruolo. Chiave esterna: Utente.IdRuolo → Ruolo.IdRuolo. Relazione Gruppo–Utente Un Gruppo può contenere più Utenti. Ogni Utente appartiene a più di un Gruppo. Chiave esterna: Utente.IdGruppo → Gruppo.IdGruppo. Devi creare due tabelle associative per gestire le relazioni molti-a-molti (N:M) tra Utente e Ruolo e tra Utente e Gruppo. UtenteRuolo: La chiave primaria è composta da IdUtente e IdRuolo. In questo modo lo stesso ruolo non può essere assegnato due volte allo stesso utente. UtenteGruppo: Anche qui la chiave primaria è composta da entrambi i campi. Le relazioni risultanti sono: Utente ↔ Ruolo: N:M, tramite UtenteRuolo. Utente ↔ Gruppo: N:M, tramite UtenteGruppo.
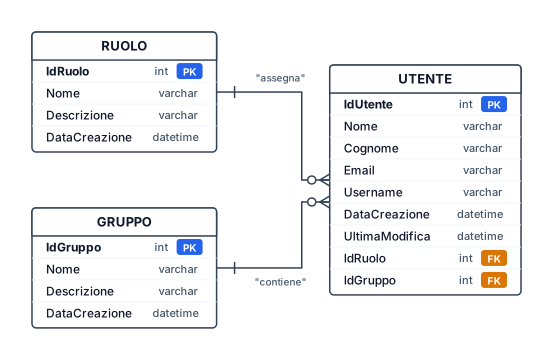
Il diagramma deve rappresentare tre entità: Utente, Ruolo e Gruppo, con i relativi attributi, chiavi primarie, chiavi esterne e cardinalità. 1. Entità UTENTE IdUtente — INT, chiave primaria (PK) Nome — VARCHAR(100) Cognome — VARCHAR(100) Email — VARCHAR(255) Username — VARCHAR(100) DataCreazione — DATETIME UltimaModifica — DATETIME IdRuolo — INT, chiave esterna (FK) verso Ruolo IdGruppo — INT, chiave esterna (FK) verso Gruppo 2. Entità RUOLO IdRuolo — INT, chiave primaria (PK) Nome — VARCHAR(100) Descrizione — VARCHAR(500) DataCreazione — DATETIME 3. Entità GRUPPO IdGruppo — INT, chiave primaria (PK) Nome — VARCHAR(150) Descrizione — VARCHAR(500) DataCreazione — DATETIME 4. Relazioni e cardinalità Relazione Ruolo–Utente Un Ruolo può essere assegnato a più Utenti. Ogni Utente può avere più di un Ruolo. Chiave esterna: Utente.IdRuolo → Ruolo.IdRuolo. Relazione Gruppo–Utente Un Gruppo può contenere più Utenti. Ogni Utente appartiene a più di un Gruppo. Chiave esterna: Utente.IdGruppo → Gruppo.IdGruppo.
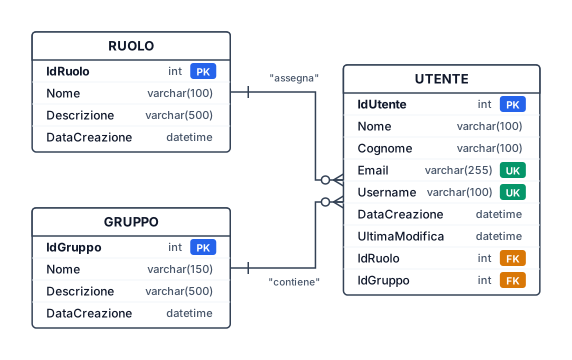
Crea un diagramma Entità/Relazioni (E/R) per un'applicazione aziendale denominata Zucchetti Process Intelligence. Il diagramma deve rappresentare tre entità: Utente, Ruolo e Gruppo, con i relativi attributi, chiavi primarie, chiavi esterne e cardinalità. 1. Entità UTENTE IdUtente — INT, chiave primaria (PK) Nome — VARCHAR(100), obbligatorio Cognome — VARCHAR(100), obbligatorio Email — VARCHAR(255), obbligatorio, univoco Username — VARCHAR(100), univoco DataCreazione — DATETIME UltimaModifica — DATETIME IdRuolo — INT, chiave esterna (FK) verso Ruolo IdGruppo — INT, chiave esterna (FK) verso Gruppo 2. Entità RUOLO IdRuolo — INT, chiave primaria (PK) Nome — VARCHAR(100), obbligatorio Descrizione — VARCHAR(500) DataCreazione — DATETIME 3. Entità GRUPPO IdGruppo — INT, chiave primaria (PK) Nome — VARCHAR(150), obbligatorio Descrizione — VARCHAR(500) DataCreazione — DATETIME 4. Relazioni e cardinalità Relazione Ruolo–Utente Un Ruolo può essere assegnato a zero o più Utenti. Ogni Utente deve avere esattamente un Ruolo. Cardinalità: Ruolo (1) → Utente (N). Chiave esterna: Utente.IdRuolo → Ruolo.IdRuolo. Relazione Gruppo–Utente Un Gruppo può contenere zero o più Utenti. Ogni Utente appartiene a un solo Gruppo. Cardinalità: Gruppo (1) → Utente (N). Chiave esterna: Utente.IdGruppo → Gruppo.IdGruppo.
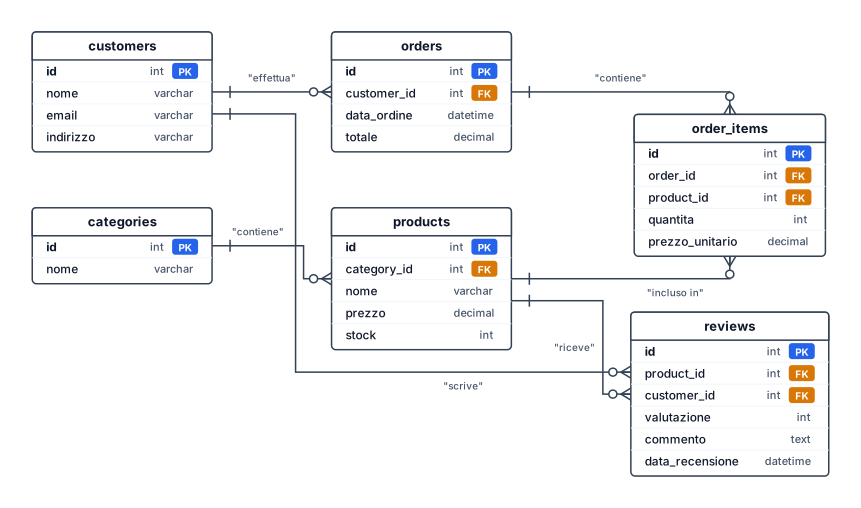
Un diagramma ER per una piattaforma e-commerce con clienti, ordini, prodotti, categorie e recensioni — includi chiavi primarie e relazioni con chiavi esterne
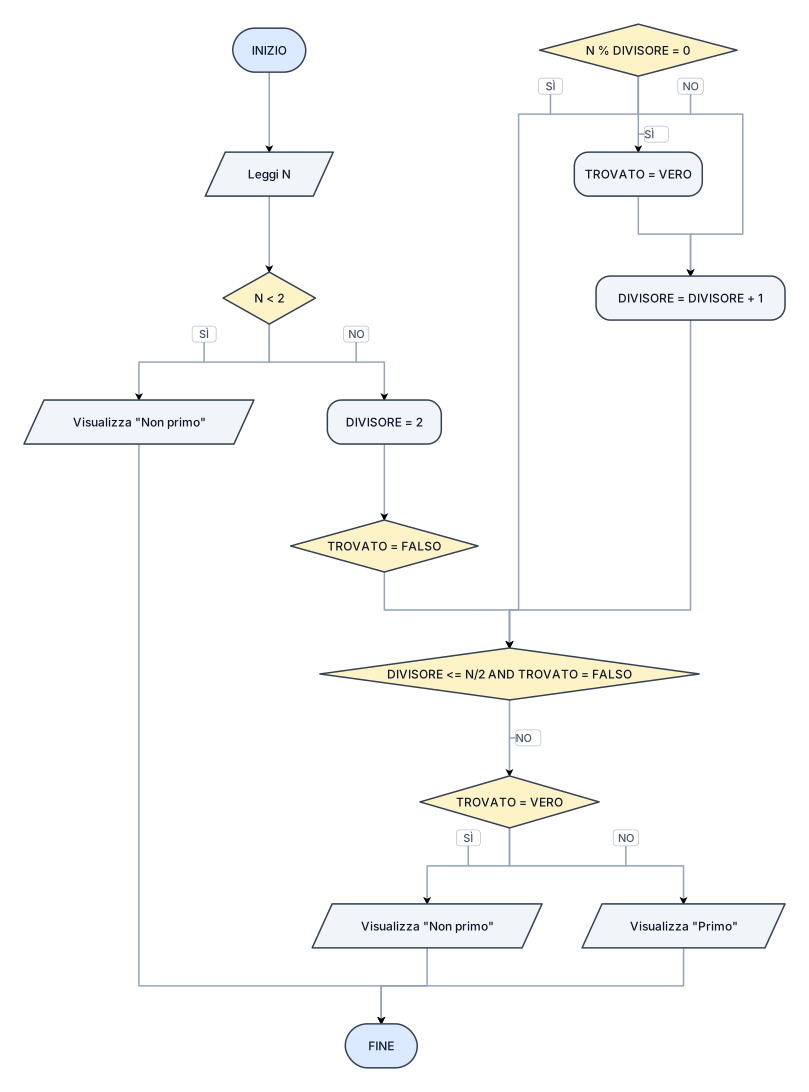
Dato un numero verificare se è primo. Costruire l’algoritmo che risolve il problema (flowchart) Indicazioni: Crea un diagramma di flusso completo e corretto per un esercizio scolastico di informatica. Segui esattamente la consegna, senza aggiungere operazioni inutili. Usa: * ovale per INIZIO e FINE; * parallelogramma per l’inserimento e la visualizzazione dei dati; * rettangolo per assegnazioni e operazioni; * rombo per le condizioni, con i rami SÌ e NO chiaramente indicati. Controlla che i cicli terminino correttamente, che i contatori siano aggiornati e che tutti i casi siano gestiti. Prima di mostrare il diagramma, verifica passo dopo passo la correttezza dell’algoritmo.
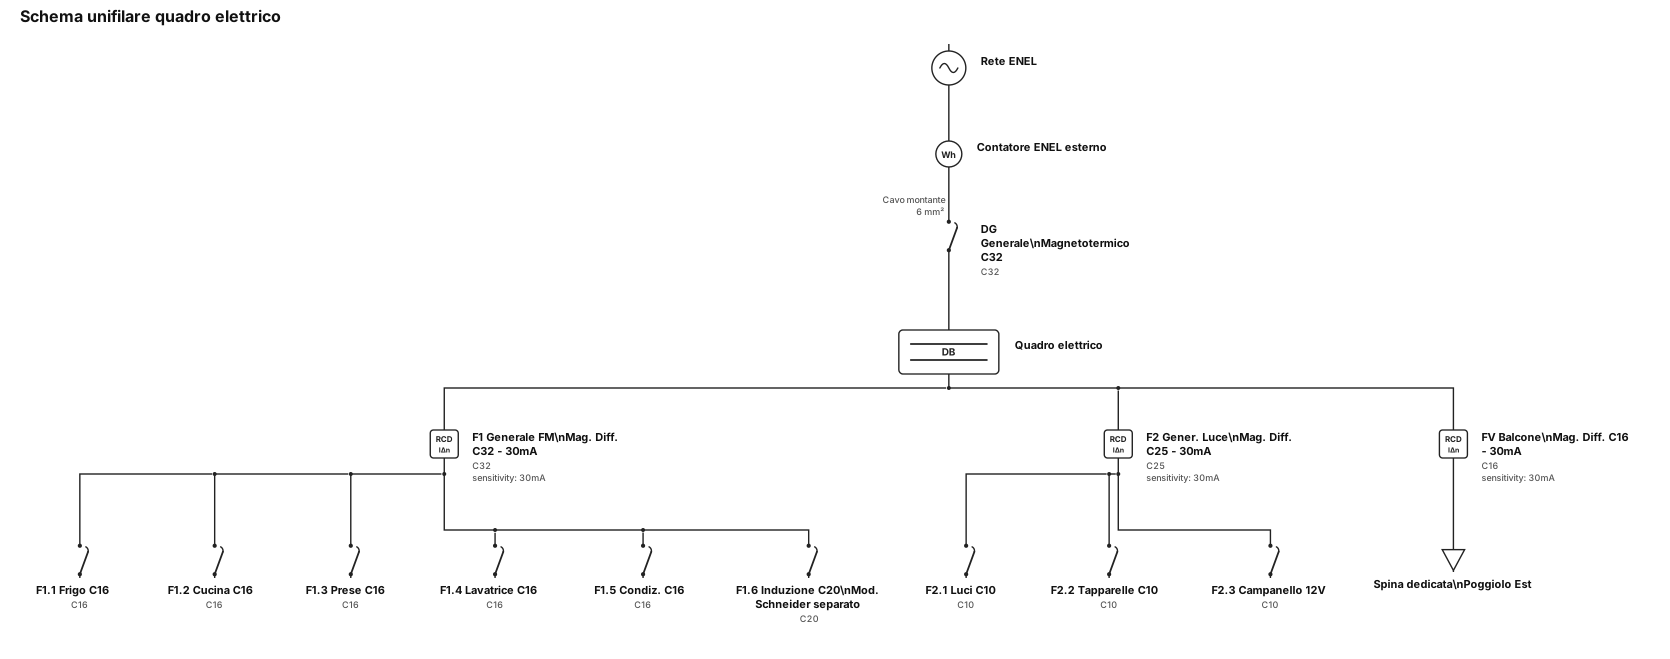
schema unifilare con queste caratteristiche : [ CONTATORE ENEL ESTERNO ] │ │ (Cavo Montante 6 mm²) ▼ ┌───────────────────┐ │ [DG] GENERALE │ │ Magnetotermico │ │ C32 │ └─────────┬─────────┘ │ ┌──────────────────────────┼──────────────────────────┐ ▼ ▼ ▼ ┌───────────────────┐ ┌───────────────────┐ ┌───────────────────┐ │ [F1] GENERALE FM │ │ [F2] GENER. LUCE │ │ [FV] FV BALCONE │ │ Mag. Diff. C32 │ │ Mag. Diff. C25 │ │ Mag. Diff. C16 │ │ Sez. 30mA │ │ Sez. 30mA │ │ Sez. 30mA │ └─────────┬─────────┘ └─────────┬─────────┘ └─────────┬─────────┘ │ │ │ ├─► [F1.1] Frigo (C16) ├─► [F2.1] Luci (C10) └─► Spina dedicata ├─► [F1.2] Cucina* (C16) ├─► [F2.2] Tappar. (C10) (Poggiolo Est) ├─► [F1.3] Prese (C16) └─► [F2.3] Campan. (12V) ├─► [F1.4] Lavatrice** (C16) ├─► [F1.5] Condiz. (C16) └─► [F1.6] Induzione (C20) -> (Mod. Schneider Separato) Il DG Generale è all'interno del quadro elettrico